✕
當健保卡元件成為駭客的任意門
中文現場演講漏洞分析
在如今 COVID-19 疫情肆虐的時代,從疫苗預約系統到數位接種證明,許多的線上服務都需要使用健保卡進行身份認證,而健保卡雖是為醫療用途而生的證件,卻由於持有者相當廣泛、甚至比自然人憑證更加普及,因此時常被應用在政府各項非醫療相關的服務上。
健保卡元件的認證服務需要與讀卡機進行互動,一般而言,此類型的認證服務會在本機開一個 Web Service,以補足現今瀏覽器並不支援該功能的缺點。如此一來,這個 Web Service 實作的安全與否便顯得格外重要,畢竟若是實作的安全出現弱點,就等同於直接在使用者的電腦開啟了一個後門。
這次,我們在健保卡元件中挖掘了 Race Condition、Stack Overflow 及 Heap Overflow 共三個漏洞;其中,我們針對 Heap Overflow 漏洞進行了深入的分析,並成功在 Linux 系統利用該漏洞達成遠端程式碼執行 (Remore Code Execution, RCE)。
本議程將介紹健保卡元件的架構,並講述我們在健保卡元件上達成 RCE 攻擊的過程。此外,講者也將在議程中,向聽眾分享他在一連串有趣的巧合下,從弱點回報到協助廠商修復的有趣經歷,以及他是如何與廠商進行密切的合作,並一步步協助完成漏洞的修復。
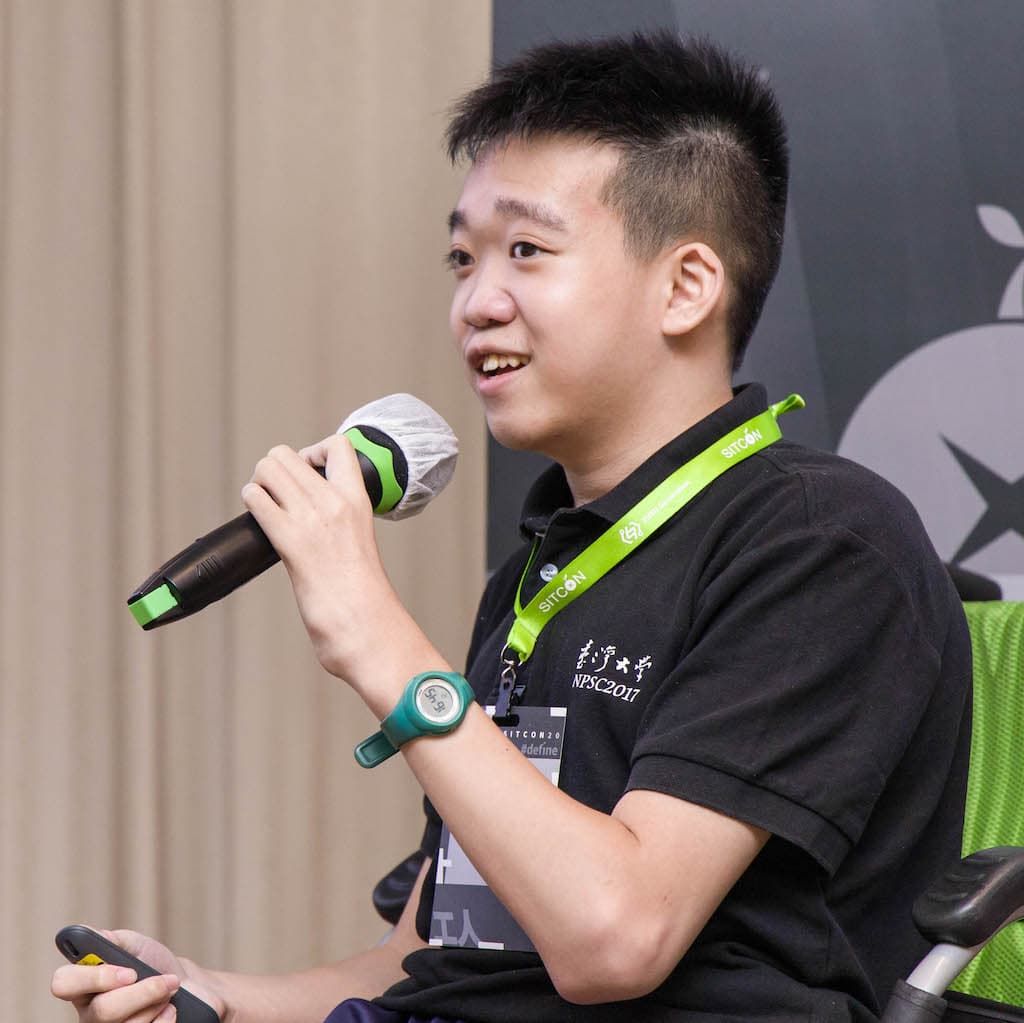
林宇翔
林宇翔目前就讀陽明交通大學資工系,同時也是奧義智慧科技的實習生。經常出沒於各項 CTF 賽事,為 TSJ、BambooFox 戰隊成員。曾任 SITCON、教育部資安人才培育計畫課程講師。